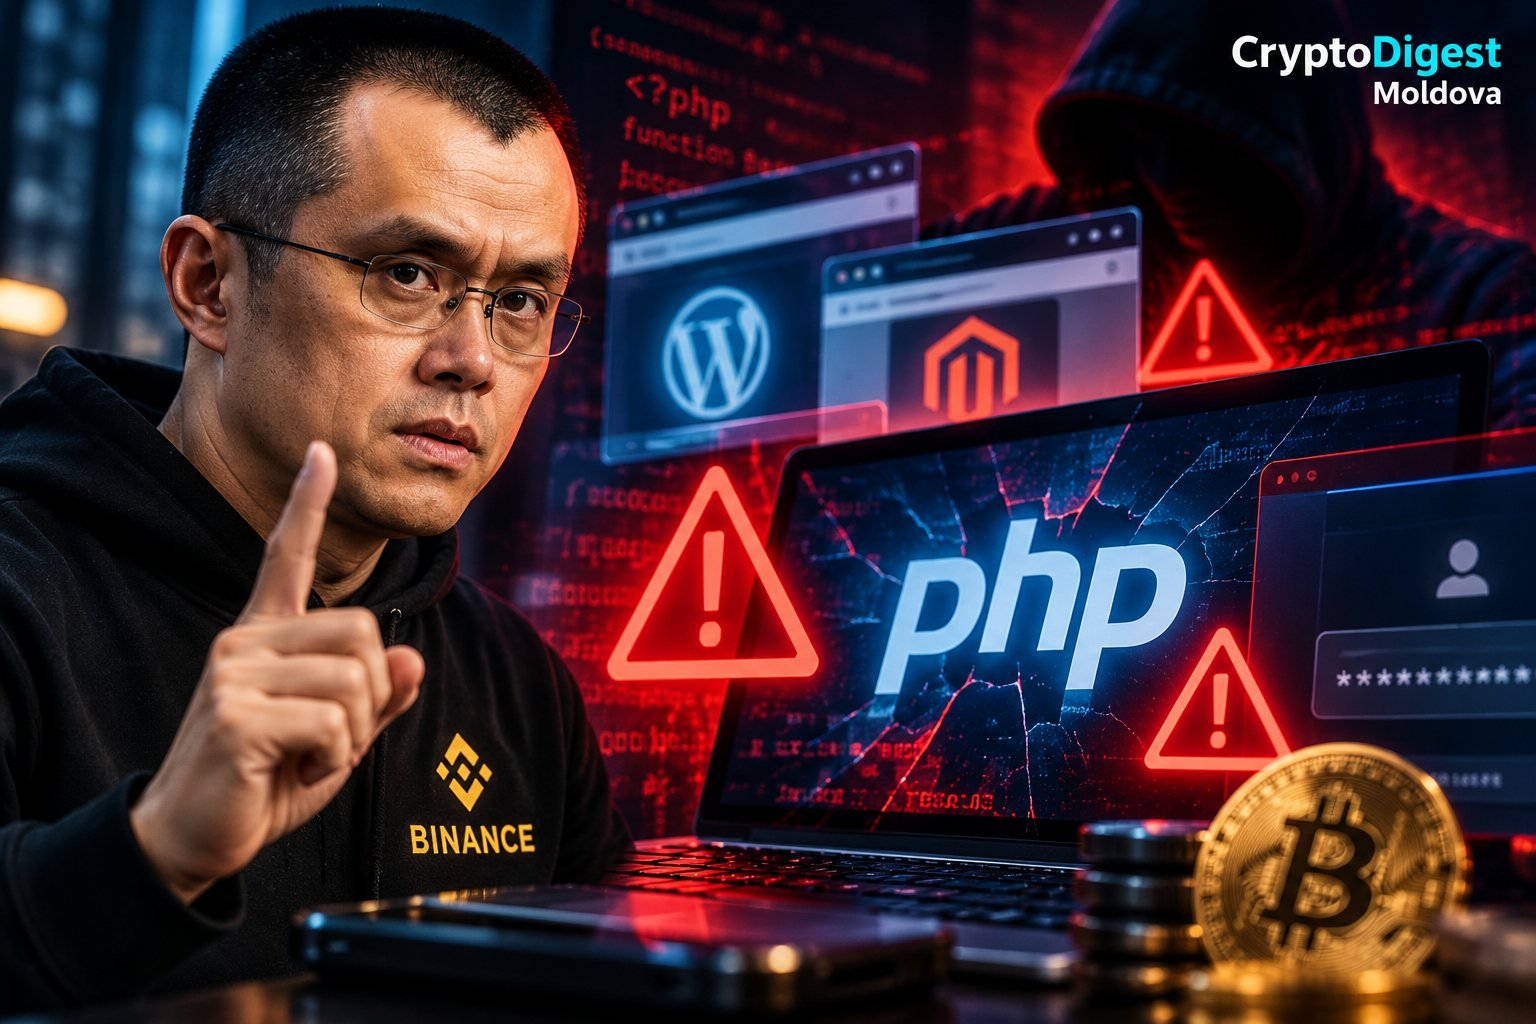
Changpeng Zhao (CZ), fondatorul Binance, a lansat un avertisment privind securitatea navigării pe internet, după descoperirea a două vulnerabilități critice în PHP, limbaj de programare utilizat pe scară largă de site-uri și aplicații web. Problemele de securitate ar putea permite atacatorilor să compromită servere, să fure date de autentificare și să expună utilizatorii la atacuri informatice.
„Poate că sunt paranoic, dar fiți extrem de atenți când vizitați ORICE site în următoarele zile, deoarece nu toți administratorii își actualizează la timp sistemele de securitate”, a avertizat CZ într-o postare pe X.
Cele două vulnerabilități, identificate prin codurile CVE-2026-109618 și CVE-2026-109619, afectează anumite versiuni PHP, tehnologie utilizată inclusiv de platforme populare precum WordPress și Magento. Actualizările de securitate au fost publicate pe 21 octombrie, însă site-urile care nu le instalează pot rămâne expuse atacurilor.
Potrivit companiei de securitate Cloudflare, au fost deja observate tentative de exploatare a vulnerabilităților. Cercetătorii avertizează că atacatorii ar putea obține acces neautorizat la servere și la informații sensibile, inclusiv parole, tokenuri de autentificare și chei API.
Riscurile sunt deosebit de importante pentru industria criptomonedelor, unde compromiterea unui cont sau a unei infrastructuri de plăți poate provoca pierderi financiare directe.
Printre serviciile potențial expuse se numără platformele de plăți crypto, exchange-urile care utilizează infrastructură PHP și interfețele web ale aplicațiilor DeFi. Un site compromis ar putea fi modificat pentru a afișa adrese false de portofele sau pentru a determina utilizatorii să autorizeze tranzacții frauduloase.
Totuși, existența acestor vulnerabilități nu înseamnă că toate platformele crypto sunt afectate. Nu există dovezi confirmate că marile exchange-uri au fost compromise prin intermediul celor două probleme de securitate.
OpenAI a anunțat că modelele sale de inteligență artificială au contribuit la identificarea vulnerabilităților, în cadrul inițiativei Patch the Planet. Compania a colaborat timp de aproximativ două luni cu dezvoltatorii PHP și cu specialiști de la Wiz, Cloudflare și alte organizații pentru pregătirea soluțiilor de securitate.
OpenAI consideră aceste vulnerabilități printre cele mai importante probleme de securitate descoperite în ultima perioadă, din cauza răspândirii PHP pe internet.
Specialiștii recomandă administratorilor de site-uri să instaleze urgent actualizările oficiale. Utilizatorii platformelor crypto sunt sfătuiți să activeze autentificarea cu doi factori, să verifice atent adresele de plată și să evite mesajele suspecte care solicită conectarea portofelelor sau introducerea datelor de acces.
Vulnerabilitățile nu afectează direct rețelele blockchain și nici cheile private păstrate în siguranță pe portofele hardware. Principalul pericol îl reprezintă compromiterea site-urilor și serviciilor prin care utilizatorii interacționează cu activele digitale.